先建立清楚的网络边界
按上网线路、接入设备及业务需要 规划防火墙配置

了解防火墙配置、设备租用与双机主备规划 按企业环境确认型号、授权及交付安排
不必先知道型号 告诉我们人数、据点与重要连线 一起确认设备、授权及管理范围
按上网线路、接入设备及业务需要 规划防火墙配置
整理据点互连、远端工作及系统权限 再确认连线方式
先列出需要持续运作的服务 再核对相容性及切换测试
设备型号、可用功能与支援范围 按确认的配置及报价列明
GDMME Appliance 为品牌旗下的设备系列 现阶段以企业网络安全应用为主 透过 MSS 专业托管 将设备与日常管理连接起来
01确认用途按网络与营运需要配置
02持续照顾设定、更新及维护有分工
03安排支援故障处理与责任有纪录
以两组冗余电源模组为目标 每组可独立承担整机设计负载 按场地条件规划 A/B 供电路径
电源尺寸、功率余裕、冗余背板、热插拔支援、散热与故障告警 均须配合实际主板和模组验证
以两部相容设备组成 HA 配对 一部负责日常连线 另一部保持待命;符合故障判定条件时 按设定由备机接替支援的服务
A/B 以正常运作时的角色作例;接管后 主备角色可以改变
确认服务 再处理故障管理人员仍须检查连线、修复故障设备 并按既定规则安排重新待命或回切
此处介绍主动/备用模式 并非两部同时分担流量 可用功能须按设备、网络及方案确认
HA 让两部相容设备组成主备配对 主机处理连线 备机检查状态 并按配置同步设定或连线资讯
主机 A 处理连线;备机 B 持续检查状态 按支援范围同步资料
双电源保护供电 HA 分散单机故障风险两者互相配合;HA 亦不能代替资料备份
确认同步范围、故障判定、共用交换器及线路风险、VPN/模组相容性 以及切换后的回复方式 实际中断时间须经测试;示意动画不代表切换速度 亦不保证零中断
延伸阅读:Netgate HA 架构说明
供理解通用原理;并非 GDMME 型号或功能认证
型号、硬件规格及可用功能 按个别服务方案确认
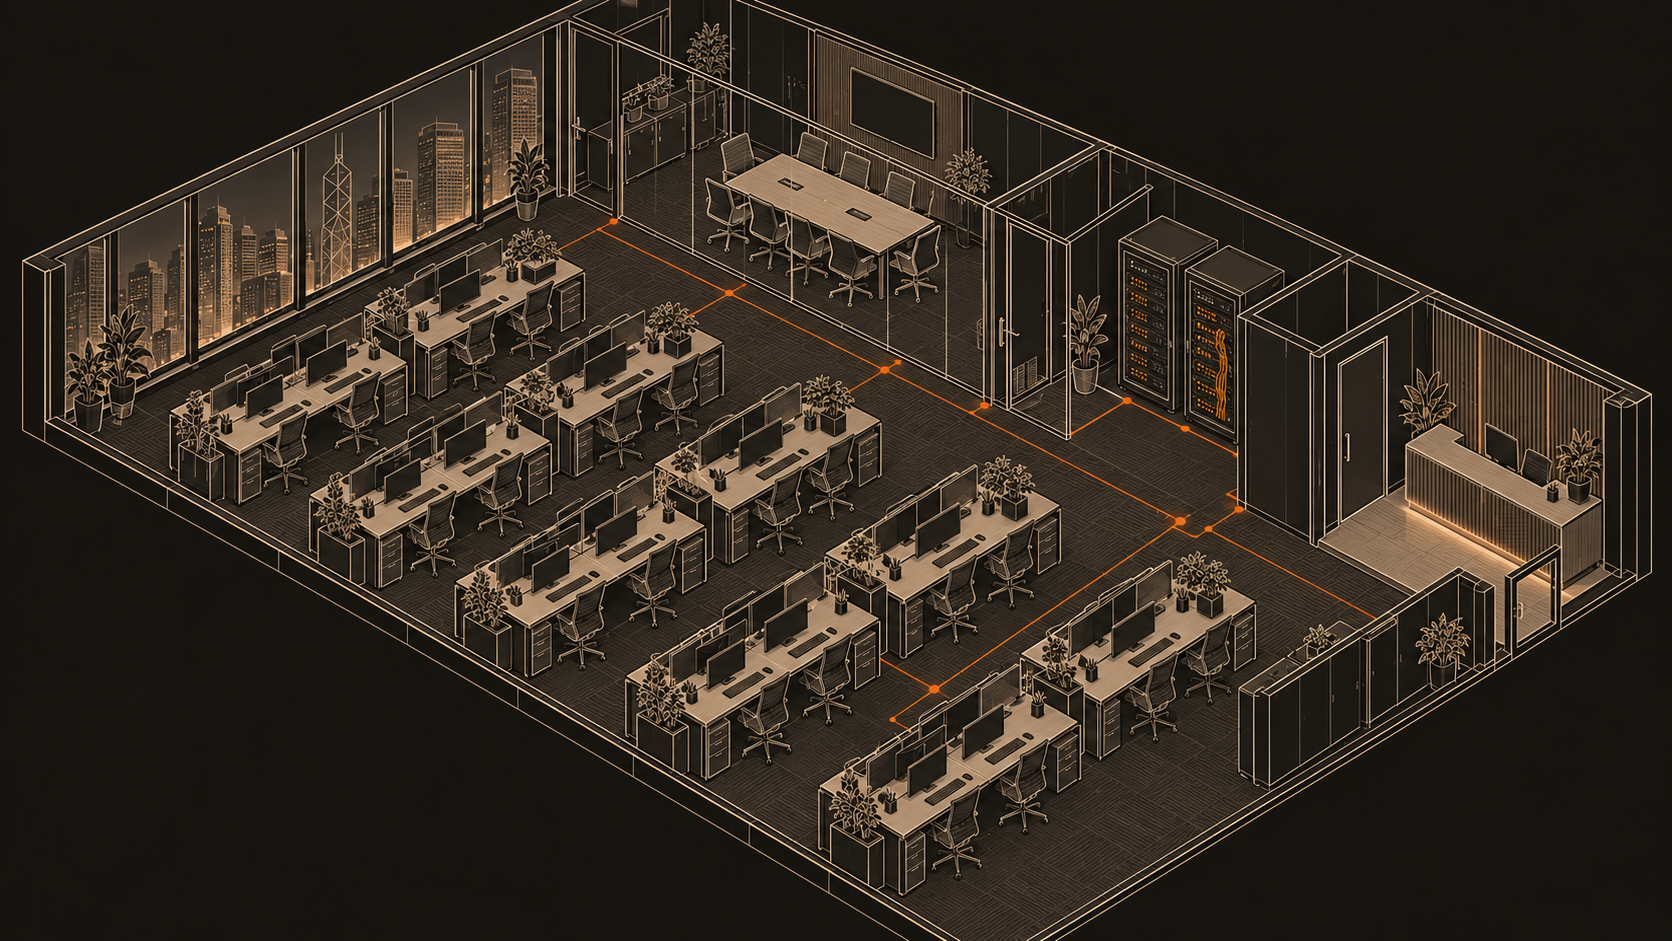
原创服务情境插图
分开办公、访客与重要系统 按用途设定存取
算力、资料与情报 各有清楚的角色
将每一层防护 纳入可理解、可管理的架构
以企业设备承载分层防护 按连线规模、启用功能及维护需要规划配置
从日志留存、存取权限到保存期限 把资料处理责任落实到部署方案
将外部威胁情报与企业环境结合 让封锁、例外与告警都有可追溯的依据
视觉为架构概念示意 可用功能及交付内容以确认的服务方案为准
从进风格栅到柔和灯带 用拆解视角了解每个位置的设计方向
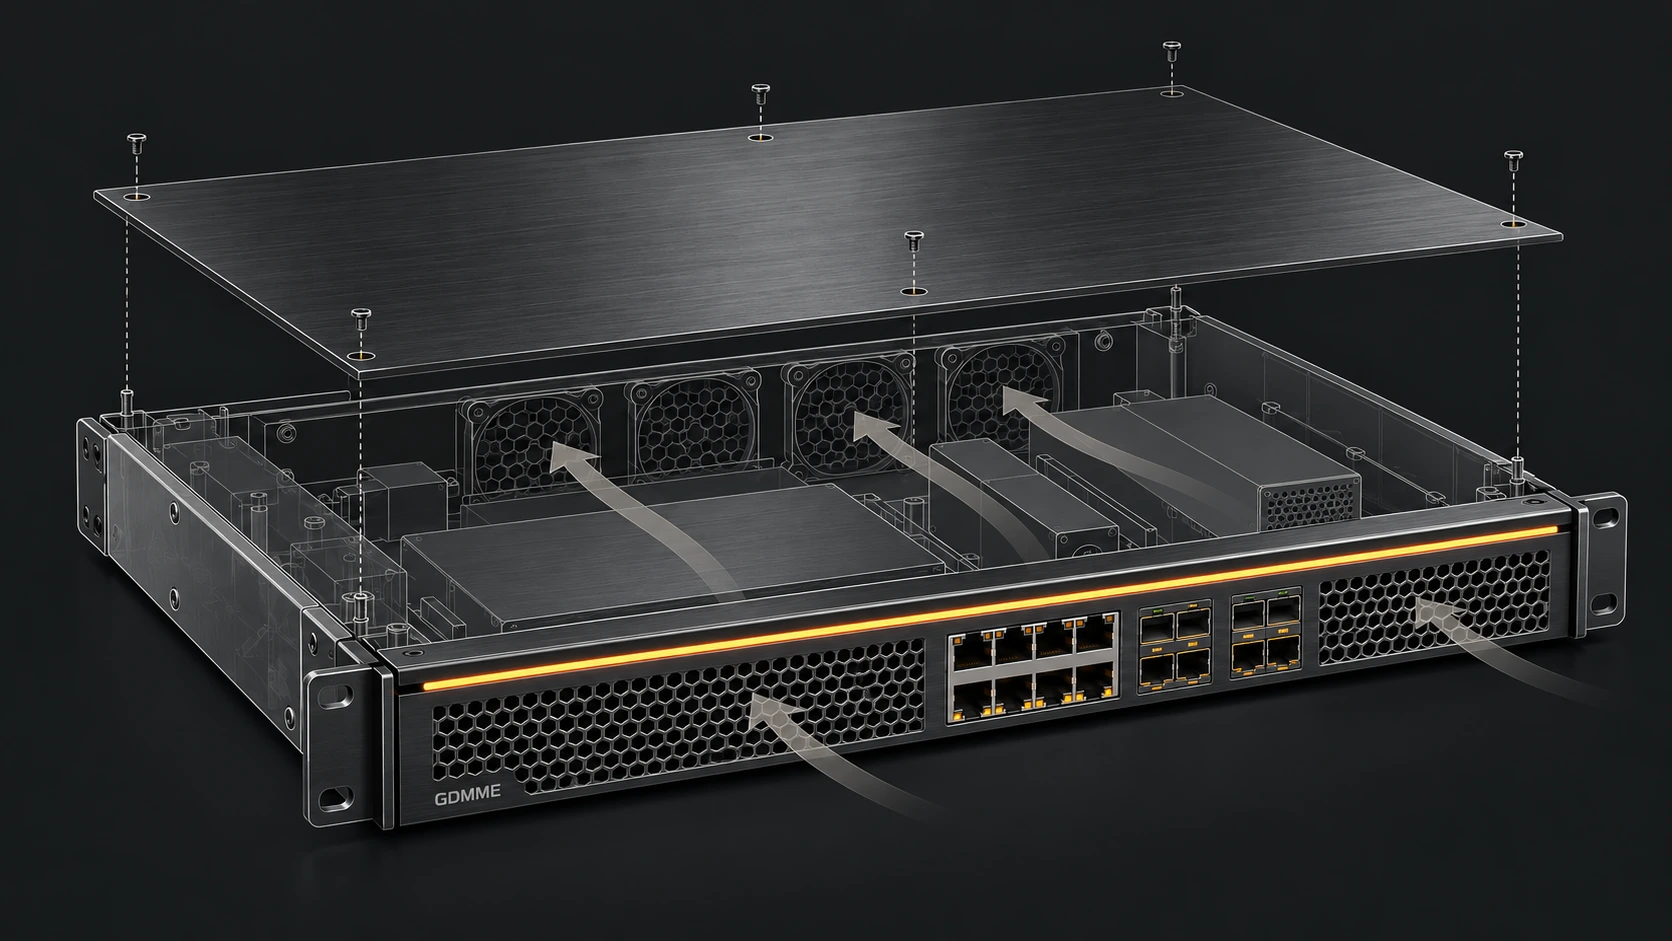
结构及风道概念示意 实际配置以工程确认为准
放大查看完整结构图将前方面板分成进风与接线区 让外观、通风及日常巡查有清楚分工 开孔比例、防尘方式与实际进风效果 须配合元件及热测试确认
以细致灯带建立 GDMME 的视觉识别 亦可作为状态显示的设计方向 亮度、颜色及讯号定义按型号确认 图中的灯光不代表设备正在运行
将接口集中分组 为标示、接线及后续维护预留清楚的位置 接口数量、速度与模组组合 按所选型号和企业网络需要确认
拆解视角展示上盖与底盘的关系 方便讨论检查及维修空间 固定方式、开启程序与操作权限 须按实际设备的维护要求确认
前方机柜耳展示定位与固定的设计方向 孔位、机柜兼容性及是否需要导轨或承托 须按设备重量和安装环境确认
以内部分区和由前向后的风道概念 讨论元件、走线与散热的配合 内部元件仅为空间配置示意 并非实际电路板;风向与散热能力须经工程及热测试确认
此图用于介绍设计理念 并非按比例的 CAD 加工图
讨论设备配置从设备部署到日常管理 先让管理员有清楚的入口 再按授权安排设定与存取
介面示意展示画面 · 无须输入帐户资料
 FIREWALL
看清网络 界定策略 按授权管理存取
 网络 · 策略 · 存取
使用已获分配的帐户继续
帐户协助:请联络管理员此处展示登入介面的设计 不会连接设备或收集登入资料;实际介面及功能按设备版本与部署确认
讨论设备与管理安排 →GDMME 按部署计划逐步整合 CrowdSec 并持续检视及升级配置 把服务纪录中的攻击行为、协作威胁情报及封锁处置纳入设备与托管方案 实际功能及范围以各部署的配置与验证结果为准
分析已配置的服务纪录 以侦测规则识别攻击行为 产生告警及处置决策
按部署设定使用 CrowdSec 威胁情报;是否参与社群讯号分享及相关资料范围 会在方案内确认
配合相容的封锁元件执行决策 再按托管范围跟进告警、规则更新、白名单及误封解除
确认纪录来源及保存安排、相容元件、封锁与解除流程、误封处理 以及管理时段与责任分工 方案也会说明威胁情报及社群讯号分享的设定
先确认纪录来源、相容元件、封锁时限及跟进责任 再部署和验证侦测至封锁的完整流程
WAF/AppSec 可另行评估 须部署相容元件及规则;实际纳入的功能以方案为准
火绒企业版由代理商一大方案有限公司提供 企业可讨论授权、控制中心部署、端点策略及持续管理 与 GDMME 网络防护配合
从办公室电脑到重要伺服器 集中检视防护状态、下发策略及跟进改善
按部门或职责分组 检视端点状态、资产及安全纪录 统一下发防护策略 须确认端点已连接中心并完成策略同步
以端点 IP 协议控制限制进出站连线 再配合程式联网规则 让各部门只连到工作需要的服务 这是按规则实现的端点隔离安排 需逐项测试业务连线
控制中心可启用动态验证;支援的终端亦可为本地帐户密码登入及远端桌面登入加上动态口令 核心伺服器可按相容性配置;防火墙及交换器管理入口则另按设备支援配置 MFA
在控制中心检视已连接端点的漏洞、已安装软件及修补状态 按测试及维护时段安排更新 漏洞与补丁覆盖以支援目录为准 不能代表所有应用都已完成漏洞扫描
按策略管理 USB 储存装置、USB 无线/有线网卡等外设 可配置禁用及可信设备例外;支援的储存装置可设定唯读 减少未授权接入与档案带入风险
以程式执行控制限制指定远端工具执行 亦可用联网控制限制其连线 软件禁用可另按策略记录、提示或隔离违规端点;须核对程式识别规则并保留核准维护通道
微隔离规划示例:财务电脑可使用核准应用;一般员工电脑不可直接连到财务电脑或核心设备的管理端口
跨部门连线受限
只保留工作所需连线
火绒控制中心 → 分组策略 → 端点执行与纪录
示意规则 不是实际监控 须在受管端点启用并同步规则;不具代理的设备、规则未覆盖的路径及核心设备仍需网络分区、存取控制与其他防护
动态验证有版本及帐户限制:本地登入方式可能改变 部分高危操作验证对超级管理员有例外;部署前会确认复原与紧急登入安排
各作业系统、版本、授权及端点类型的功能可能不同 GDMME 会先盘点相容性、测试策略 再确认部署、管理时段及交付范围
GDMME 的方向是把设备、协作威胁情报与本地管理连成清楚的服务安排 比较时 应看实际防护范围、授权与谁负责跟进
以下说明 GDMME 的方案方向 以及评估大型品牌报价时应核对的项目 大型品牌可有不同部署与托管选项 实际差异以指定产品、版本及服务合约为准
| 比较项目 | GDMME + CrowdSec(规划方向) | 大型品牌方案(应确认项目) |
|---|---|---|
| 方案起点 | 按香港企业的设备、办公环境及管理需要订定范围 列明配置与跟进责任 | 选定产品与版本是否配合人数、据点及既有设备?部署及后续管理由谁提供? |
| 威胁情报与侦测 | 规划以 CrowdSec 分析已配置纪录的攻击行为 配合社群封锁名单及选定情报订阅 | 包括哪些情报、侦测引擎与更新?哪些需另购订阅?能否汇入第三方情报? |
| 部署与封锁 | 按环境选用相容的封锁元件 验证从告警至封锁、白名单及误封解除的流程 | 硬件、虚拟机、云端或代理的支援范围?吞吐量及功能限制如何计算? |
| 端点与网络分工 | GDMME 网络设备、CrowdSec 整合及火绒企业版分层规划;端点授权与功能另行确认 | 防火墙、EPP、EDR、WAF 各包含甚么?跨产品整合及授权是否已列入? |
| 管理与支援责任 | 在 GDMME 委托内列明告警检视、更新、交接纪录、服务时段及升级联络安排 | 由原厂、代理商或托管团队接手?服务时段、回应承诺及事故支援是否有书面约定? |
| 授权与整体费用 | 分别列出设备、部署、端点授权、CrowdSec 所选情报/Console 方案及托管费用 开源引擎不代表所有情报或商业使用免费 | 比较同等范围的授权、续期、设备更换、部署及管理费 核对功能停用或授权到期的影响 |
已有大型品牌设备 也可先评估相容整合及管理安排 GDMME 会按你的现有环境提出方案
WebRAY(盛邦安全)安全产品由代理商一大方案有限公司提供 企业可按需要讨论漏洞评估及应用安全方案 设备、授权与交付范围会在方案内列明

WebRAY(盛邦安全)提供漏洞管理、Web 应用防护、API 安全及网络安全产品 GDMME 会按企业需要讨论产品选型、部署及管理安排 并在方案中列明采用的产品与授权
了解资产规模、系统相容性及检查目标 列明所选产品、版本、模组及授权安排
按已确认的权限及时段规划部署 记录设定、测试结果及需要协调的改动
按委托范围安排结果检视、更新、改善跟进与复测 让客户了解待处理事项
告诉我们公司规模及主要需要 再一起厘清合适的范围