先建立清楚的網絡邊界
按上網線路、接入設備及業務需要 規劃防火牆配置

了解防火牆配置、設備租用與雙機主備規劃 按企業環境確認型號、授權及交付安排
不必先知道型號 告訴我們人數、據點與重要連線 一起確認設備、授權及管理範圍
按上網線路、接入設備及業務需要 規劃防火牆配置
整理據點互連、遠端工作及系統權限 再確認連線方式
先列出需要持續運作的服務 再核對相容性及切換測試
設備型號、可用功能與支援範圍 按確認的配置及報價列明
GDMME Appliance 為品牌旗下的設備系列 現階段以企業網絡安全應用為主 透過 MSS 專業託管 將設備與日常管理連接起來
01確認用途按網絡與營運需要配置
02持續照顧設定、更新及維護有分工
03安排支援故障處理與責任有紀錄
以兩組冗餘電源模組為目標 每組可獨立承擔整機設計負載 按場地條件規劃 A/B 供電路徑
電源尺寸、功率餘裕、冗餘背板、熱插拔支援、散熱與故障告警 均須配合實際主板和模組驗證
以兩部相容設備組成 HA 配對 一部負責日常連線 另一部保持待命;符合故障判定條件時 按設定由備機接替支援的服務
A/B 以正常運作時的角色作例;接管後 主備角色可以改變
確認服務 再處理故障管理人員仍須檢查連線、修復故障設備 並按既定規則安排重新待命或回切
此處介紹主動/備用模式 並非兩部同時分擔流量 可用功能須按設備、網絡及方案確認
HA 讓兩部相容設備組成主備配對 主機處理連線 備機檢查狀態 並按配置同步設定或連線資訊
主機 A 處理連線;備機 B 持續檢查狀態 按支援範圍同步資料
雙電源保護供電 HA 分散單機故障風險兩者互相配合;HA 亦不能代替資料備份
確認同步範圍、故障判定、共用交換器及線路風險、VPN/模組相容性 以及切換後的回復方式 實際中斷時間須經測試;示意動畫不代表切換速度 亦不保證零中斷
延伸閱讀:Netgate HA 架構說明
供理解通用原理;並非 GDMME 型號或功能認證
型號、硬件規格及可用功能 按個別服務方案確認
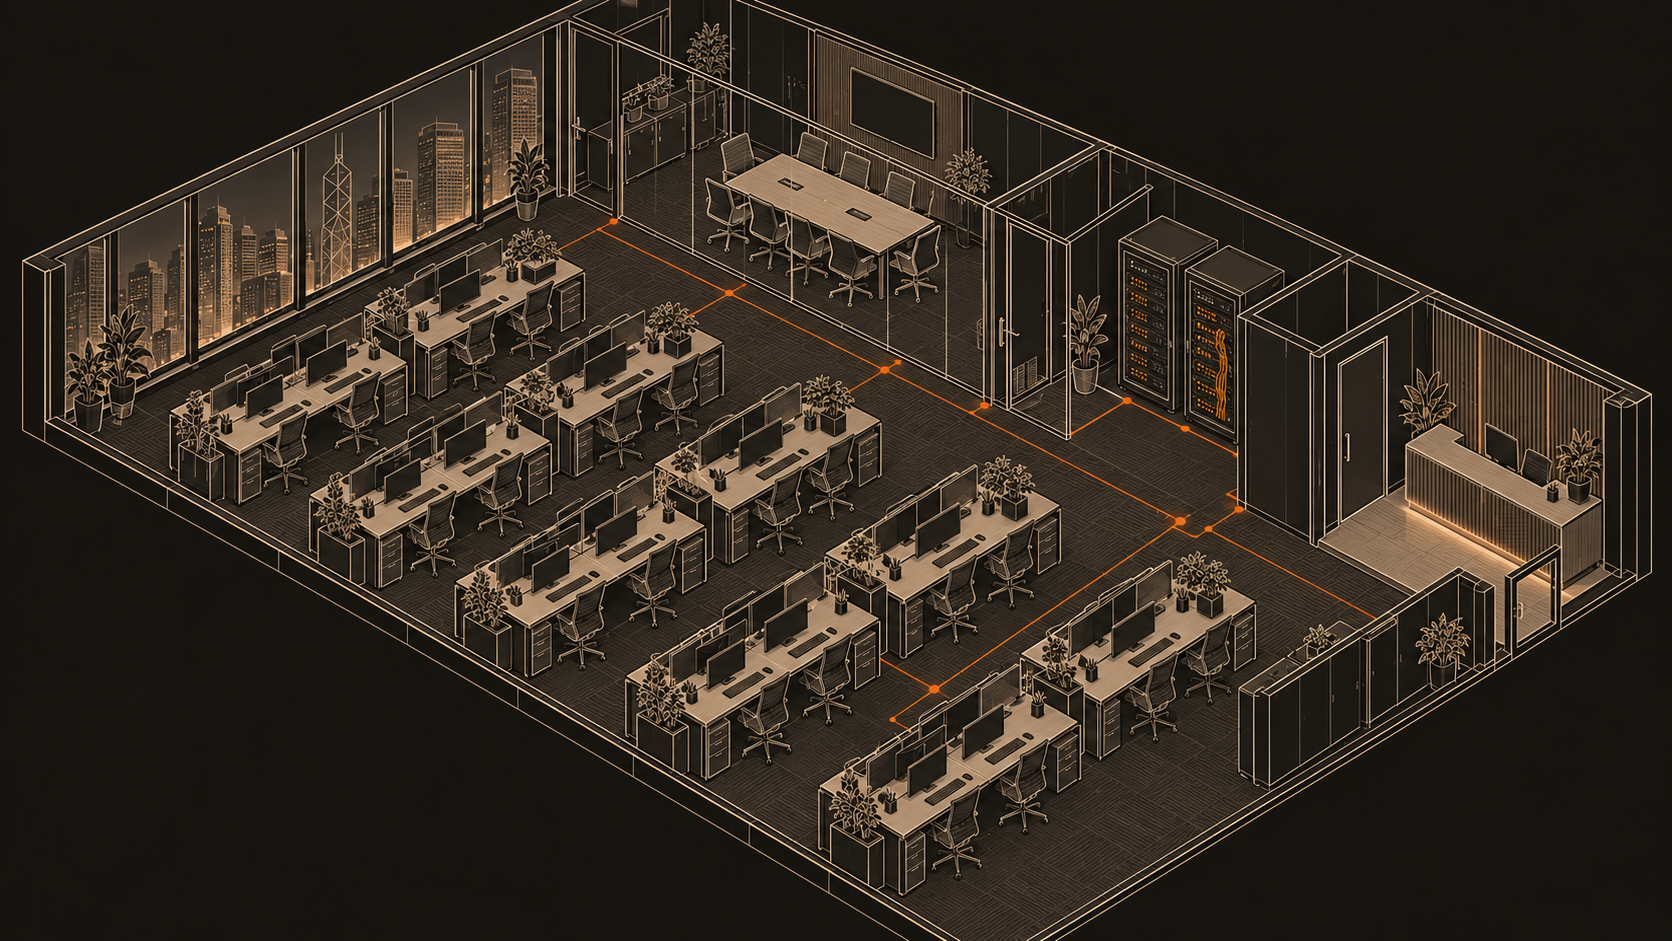
原創服務情境插圖
分開辦公、訪客與重要系統 按用途設定存取
算力、資料與情報 各有清楚的角色
將每一層防護 納入可理解、可管理的架構
以企業設備承載分層防護 按連線規模、啟用功能及維護需要規劃配置
從日誌留存、存取權限到保存期限 把資料處理責任落實到部署方案
將外部威脅情報與企業環境結合 讓封鎖、例外與告警都有可追溯的依據
視覺為架構概念示意 可用功能及交付內容以確認的服務方案為準
從進風格柵到柔和燈帶 用拆解視角了解每個位置的設計方向
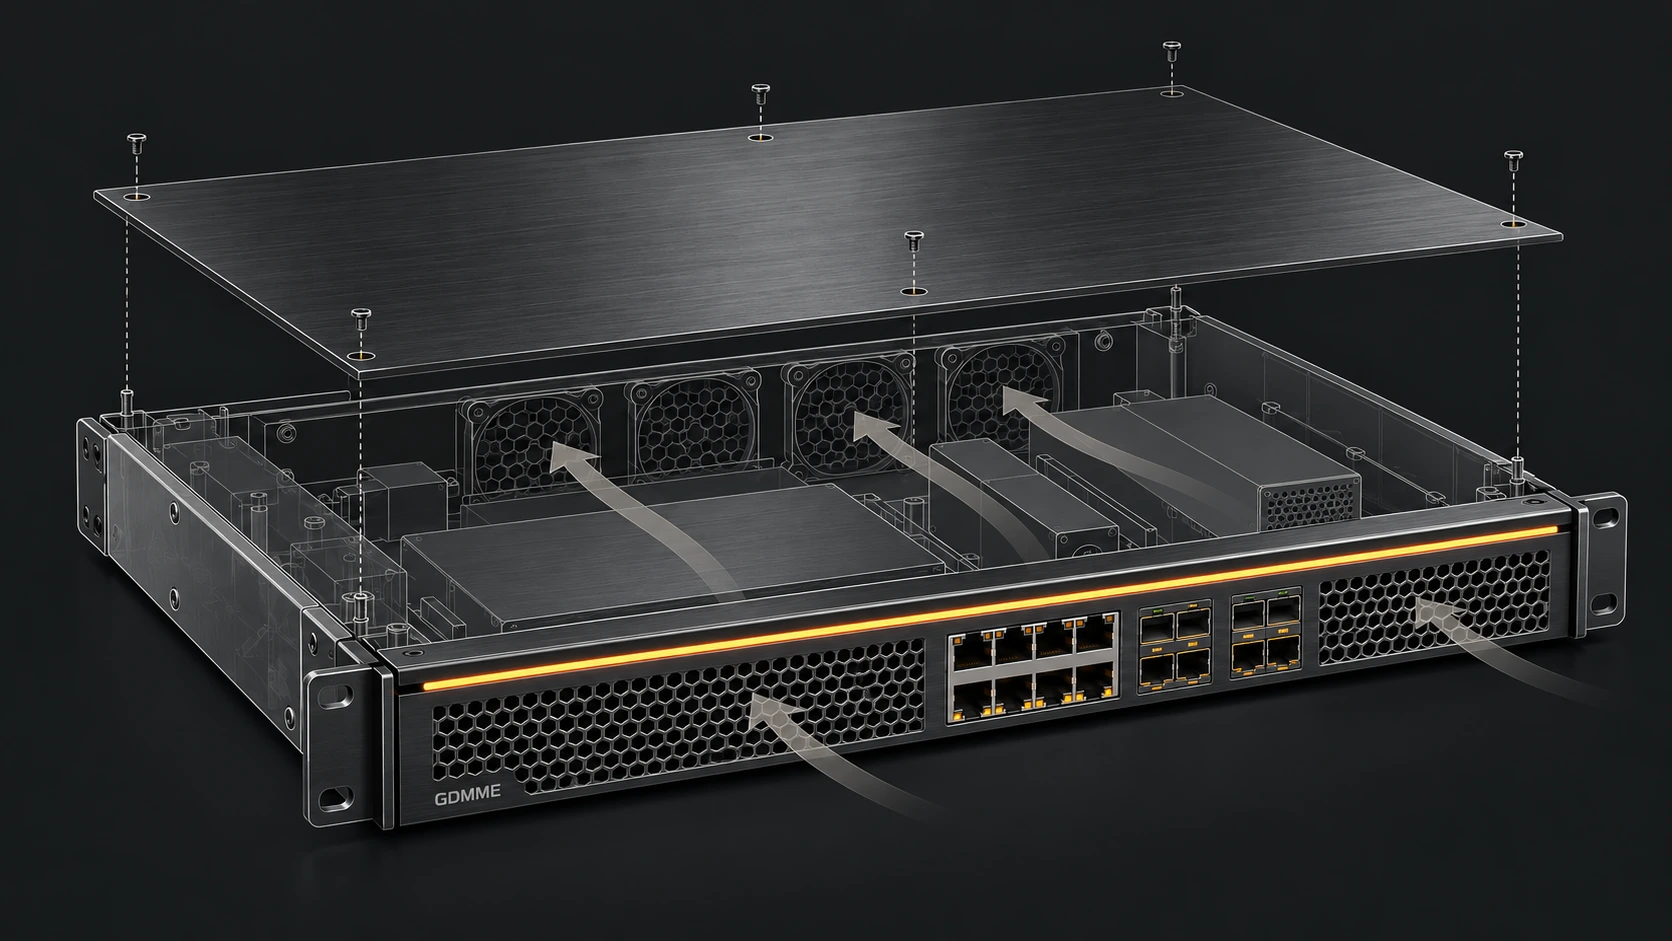
結構及風道概念示意 實際配置以工程確認為準
放大查看完整結構圖將前方面板分成進風與接線區 讓外觀、通風及日常巡查有清楚分工 開孔比例、防塵方式與實際進風效果 須配合元件及熱測試確認
以細緻燈帶建立 GDMME 的視覺識別 亦可作為狀態顯示的設計方向 亮度、顏色及訊號定義按型號確認 圖中的燈光不代表設備正在運行
將接口集中分組 為標示、接線及後續維護預留清楚的位置 接口數量、速度與模組組合 按所選型號和企業網絡需要確認
拆解視角展示上蓋與底盤的關係 方便討論檢查及維修空間 固定方式、開啟程序與操作權限 須按實際設備的維護要求確認
前方機櫃耳展示定位與固定的設計方向 孔位、機櫃兼容性及是否需要導軌或承托 須按設備重量和安裝環境確認
以內部分區和由前向後的風道概念 討論元件、走線與散熱的配合 內部元件僅為空間配置示意 並非實際電路板;風向與散熱能力須經工程及熱測試確認
此圖用於介紹設計理念 並非按比例的 CAD 加工圖
討論設備配置從設備部署到日常管理 先讓管理員有清楚的入口 再按授權安排設定與存取
介面示意展示畫面 · 無須輸入帳戶資料
 FIREWALL
看清網絡 界定策略 按授權管理存取
 網絡 · 策略 · 存取
使用已獲分配的帳戶繼續
帳戶協助:請聯絡管理員此處展示登入介面的設計 不會連接設備或收集登入資料;實際介面及功能按設備版本與部署確認
討論設備與管理安排 →GDMME 按部署計劃逐步整合 CrowdSec 並持續檢視及升級配置 把服務紀錄中的攻擊行為、協作威脅情報及封鎖處置納入設備與託管方案 實際功能及範圍以各部署的配置與驗證結果為準
分析已配置的服務紀錄 以偵測規則識別攻擊行為 產生告警及處置決策
按部署設定使用 CrowdSec 威脅情報;是否參與社群訊號分享及相關資料範圍 會在方案內確認
配合相容的封鎖元件執行決策 再按託管範圍跟進告警、規則更新、白名單及誤封解除
確認紀錄來源及保存安排、相容元件、封鎖與解除流程、誤封處理 以及管理時段與責任分工 方案也會說明威脅情報及社群訊號分享的設定
先確認紀錄來源、相容元件、封鎖時限及跟進責任 再部署和驗證偵測至封鎖的完整流程
WAF/AppSec 可另行評估 須部署相容元件及規則;實際納入的功能以方案為準
火絨企業版由代理商一大方案有限公司提供 企業可討論授權、控制中心部署、端點策略及持續管理 與 GDMME 網絡防護配合
從辦公室電腦到重要伺服器 集中檢視防護狀態、下發策略及跟進改善
按部門或職責分組 檢視端點狀態、資產及安全紀錄 統一下發防護策略 須確認端點已連接中心並完成策略同步
以端點 IP 協議控制限制進出站連線 再配合程式聯網規則 讓各部門只連到工作需要的服務 這是按規則實現的端點隔離安排 需逐項測試業務連線
控制中心可啟用動態驗證;支援的終端亦可為本地帳戶密碼登入及遠端桌面登入加上動態口令 核心伺服器可按相容性配置;防火牆及交換器管理入口則另按設備支援配置 MFA
在控制中心檢視已連接端點的漏洞、已安裝軟件及修補狀態 按測試及維護時段安排更新 漏洞與補丁覆蓋以支援目錄為準 不能代表所有應用都已完成漏洞掃描
按策略管理 USB 儲存裝置、USB 無線/有線網卡等外設 可配置禁用及可信設備例外;支援的儲存裝置可設定唯讀 減少未授權接入與檔案帶入風險
以程式執行控制限制指定遠端工具執行 亦可用聯網控制限制其連線 軟件禁用可另按策略記錄、提示或隔離違規端點;須核對程式識別規則並保留核准維護通道
微隔離規劃示例:財務電腦可使用核准應用;一般員工電腦不可直接連到財務電腦或核心設備的管理端口
跨部門連線受限
只保留工作所需連線
火絨控制中心 → 分組策略 → 端點執行與紀錄
示意規則 不是實際監控 須在受管端點啟用並同步規則;不具代理的設備、規則未覆蓋的路徑及核心設備仍需網絡分區、存取控制與其他防護
動態驗證有版本及帳戶限制:本地登入方式可能改變 部分高危操作驗證對超級管理員有例外;部署前會確認復原與緊急登入安排
各作業系統、版本、授權及端點類型的功能可能不同 GDMME 會先盤點相容性、測試策略 再確認部署、管理時段及交付範圍
GDMME 的方向是把設備、協作威脅情報與本地管理連成清楚的服務安排 比較時 應看實際防護範圍、授權與誰負責跟進
以下說明 GDMME 的方案方向 以及評估大型品牌報價時應核對的項目 大型品牌可有不同部署與託管選項 實際差異以指定產品、版本及服務合約為準
| 比較項目 | GDMME + CrowdSec(規劃方向) | 大型品牌方案(應確認項目) |
|---|---|---|
| 方案起點 | 按香港企業的設備、辦公環境及管理需要訂定範圍 列明配置與跟進責任 | 選定產品與版本是否配合人數、據點及既有設備?部署及後續管理由誰提供? |
| 威脅情報與偵測 | 規劃以 CrowdSec 分析已配置紀錄的攻擊行為 配合社群封鎖名單及選定情報訂閱 | 包括哪些情報、偵測引擎與更新?哪些需另購訂閱?能否匯入第三方情報? |
| 部署與封鎖 | 按環境選用相容的封鎖元件 驗證從告警至封鎖、白名單及誤封解除的流程 | 硬件、虛擬機、雲端或代理的支援範圍?吞吐量及功能限制如何計算? |
| 端點與網絡分工 | GDMME 網絡設備、CrowdSec 整合及火絨企業版分層規劃;端點授權與功能另行確認 | 防火牆、EPP、EDR、WAF 各包含甚麼?跨產品整合及授權是否已列入? |
| 管理與支援責任 | 在 GDMME 委託內列明告警檢視、更新、交接紀錄、服務時段及升級聯絡安排 | 由原廠、代理商或託管團隊接手?服務時段、回應承諾及事故支援是否有書面約定? |
| 授權與整體費用 | 分別列出設備、部署、端點授權、CrowdSec 所選情報/Console 方案及託管費用 開源引擎不代表所有情報或商業使用免費 | 比較同等範圍的授權、續期、設備更換、部署及管理費 核對功能停用或授權到期的影響 |
已有大型品牌設備 也可先評估相容整合及管理安排 GDMME 會按你的現有環境提出方案
WebRAY(盛邦安全)安全產品由代理商一大方案有限公司提供 企業可按需要討論漏洞評估及應用安全方案 設備、授權與交付範圍會在方案內列明

WebRAY(盛邦安全)提供漏洞管理、Web 應用防護、API 安全及網絡安全產品 GDMME 會按企業需要討論產品選型、部署及管理安排 並在方案中列明採用的產品與授權
了解資產規模、系統相容性及檢查目標 列明所選產品、版本、模組及授權安排
按已確認的權限及時段規劃部署 記錄設定、測試結果及需要協調的改動
按委託範圍安排結果檢視、更新、改善跟進與複測 讓客戶了解待處理事項
告訴我們公司規模及主要需要 再一起釐清合適的範圍