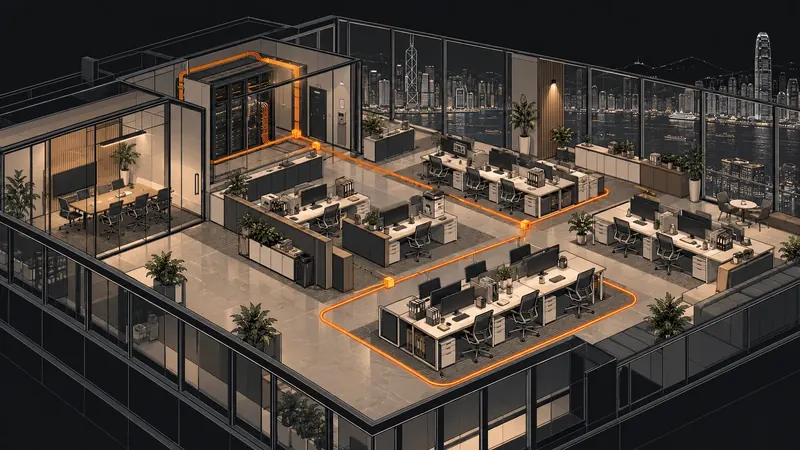
先建立清楚的网络边界
按上网线路、接入设备及业务需要 规划防火墙配置

设备整合 管理有据 持续防护
按您的办公环境配置安全设备 再由专人跟进设定、更新与异常 让管理责任清楚可见
不必先知道型号 告诉我们人数、据点与重要连线 一起确认设备、授权及管理范围
按上网线路、接入设备及业务需要 规划防火墙配置
整理据点互连、远端工作及系统权限 再确认连线方式
先列出需要持续运作的服务 再核对相容性及切换测试
设备型号、可用功能与支援范围 按确认的配置及报价列明
按企业需要配置 清楚交代范围与费用 先知道包括甚么、如何收费 再作决定
HK$850/月折算 · 起
年付HK$ 10,200 · 设备租用 + 管理
年付 12 个月 一次收取全年费用;月额只作折算 不设月缴
1 部租用防火墙 · 1 个据点 · 约定管理
首次上门标准安装已包括 · 最多 4 小时
合约内防火墙远程处理不限次数及工时
限所选套餐的约定防火墙管理范围及服务时段
入门方案为单机租用 双机主备、额外设备及金融合规支援另报
日后可按需加配火绒企业端点防护 授权另报
先了解要保护的设备、人员与连线 再选择合适范围
一起确认先处理的风险 再安排后续改善
方案列明设备、授权、部署与托管费用 清楚区分一次性和持续收费
人数、据点、上网线路与重要服务 不确定的资料可待确认
设备、授权、安装与持续管理 分清包括及另报项目
约定改动时段、连线测试及交接纪录 列明跟进责任
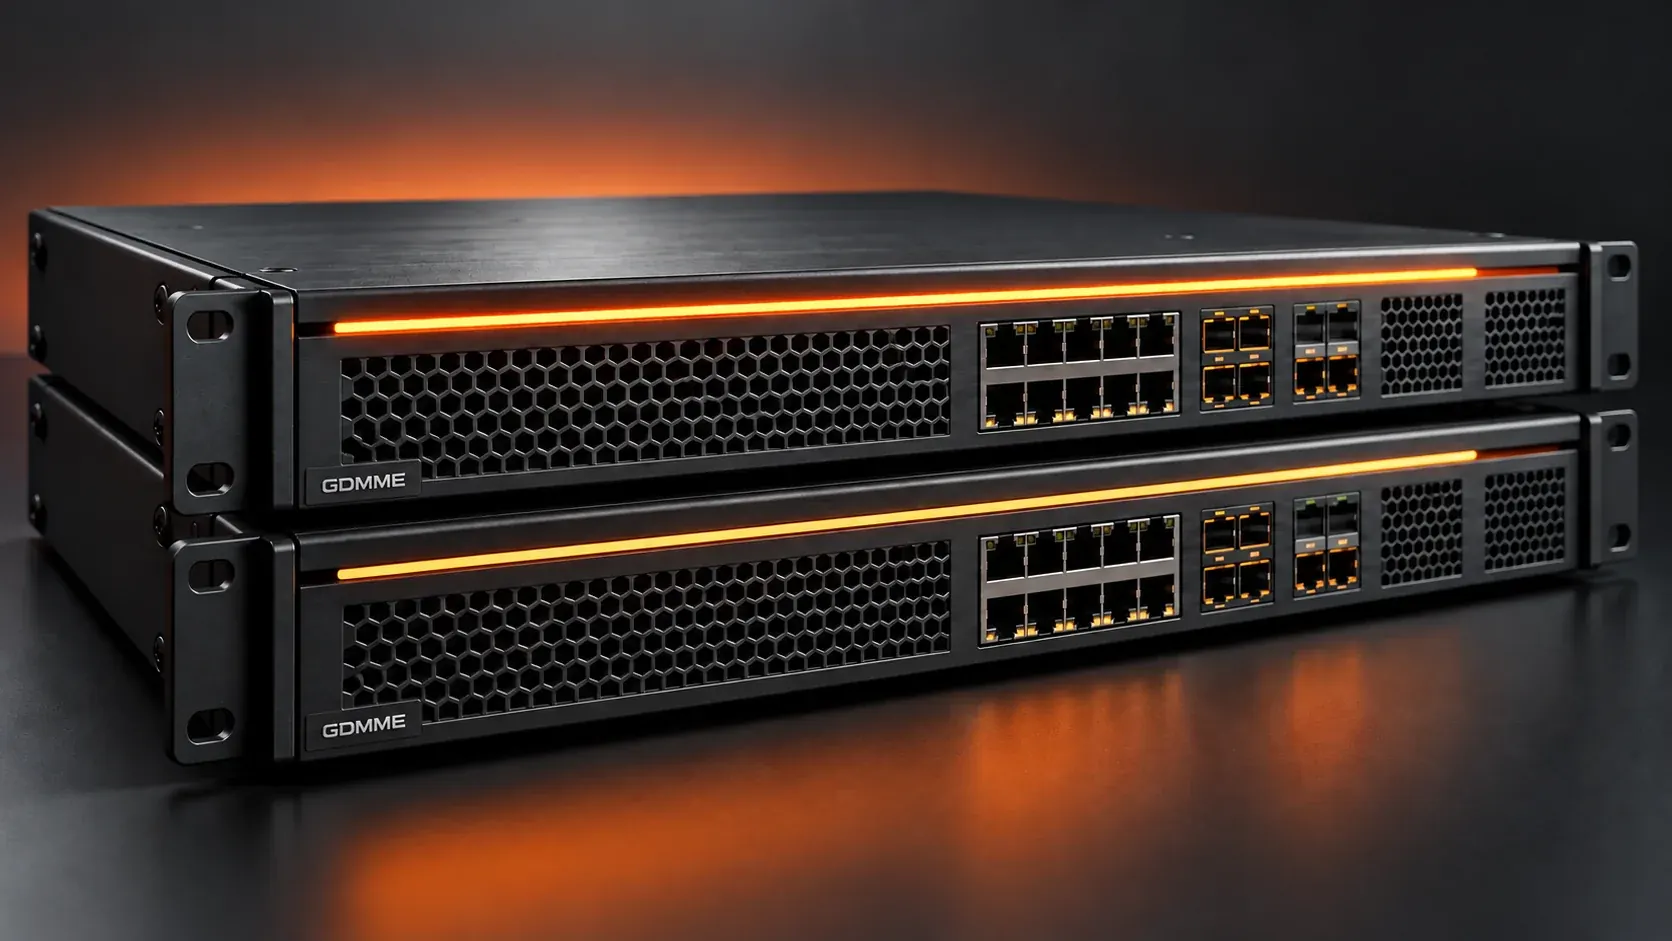

试一次故障 比较单机与双机主备
备机 B 待命 按支援配置监察及同步
概念示意;切换期间可能短暂中断 实际支援范围、接管时间与回切方式须按配置测试
在设备出现故障前 先做好准备 按重要连线的需要评估双机主备 再确认测试方式及管理责任
在支援的配置下 主机处理连线 备机检查主机状态并同步支援的资料 确认主机故障后 备机可按既定规则接管
双机主备不取代备份 接管期间连线可能受影响;相容性、复原时间及回切方式 均须按实际部署测试
查看完整主备切换示意机箱外观为研发示意 入门租用方案包括单部防火墙 双机主备及额外设备另报 最终型号、相容性与管理范围须先确认
选择你的行业 从日常工作了解需要管理的风险
 机柜/安全设备
客户文件 只让合适的人存取
选择你想了解的管理重点
以上为规划情境 实际工作与服务时段按委托范围确认
为香港企业 将网络、电脑、帐户及日常安全工作纳入清楚的管理安排 先界定责任 再持续跟进
检视及管理约定范围内的防火墙、网络分隔与远端连线设定
安排约定的端点防护、更新、权限及多重验证管理
在合约涵盖时段内检视相关告警 按流程通知及升级处理
记录已完成工作、待处理风险及改善优先次序;按方案纳入备份检查
从实际设备、设定与工作流程开始 检视基本安全控制 整理风险及改善次序 让企业有依据地作决定
整理纳入评估的系统、设备及负责人 确认可取得的资料与限制
按范围检视帐户权限、多重验证、更新状态及远端接入设定
检视可提供的备份纪录与复原安排;实际还原测试另行界定
说明已发现的问题、营运影响及建议行动 区分即时与后续工作
先从三个日常习惯开始 让同事知道遇到可疑要求时如何处理
查看完整寄件地址及域名 不能只凭熟悉的显示名称判断身份
遇到付款变更或要求开放权限 先使用原有联络方式向相关负责人确认
不要将密码或一次性验证码交给他人;遇到非本人发起的登入提示应通报
先暂停更改 使用之前已核实的联络方式向供应商确认 再按公司审批流程处理;不要只拨打可疑讯息新提供的电话
已带入你选择的行业 你可在这里提交需要 并即时取得查询参考编号
透过电邮跟进时 请提供参考编号 按下以下按钮才会开启邮件
供应商更改收款户口 你会如何核实?
选择你想了解的管理重点
以上为规划情境 实际工作与服务时段按委托范围确认
为香港企业 将网络、电脑、帐户及日常安全工作纳入清楚的管理安排 先界定责任 再持续跟进
检视及管理约定范围内的防火墙、网络分隔与远端连线设定
安排约定的端点防护、更新、权限及多重验证管理
在合约涵盖时段内检视相关告警 按流程通知及升级处理
记录已完成工作、待处理风险及改善优先次序;按方案纳入备份检查
从实际设备、设定与工作流程开始 检视基本安全控制 整理风险及改善次序 让企业有依据地作决定
整理纳入评估的系统、设备及负责人 确认可取得的资料与限制
按范围检视帐户权限、多重验证、更新状态及远端接入设定
检视可提供的备份纪录与复原安排;实际还原测试另行界定
说明已发现的问题、营运影响及建议行动 区分即时与后续工作
先从三个日常习惯开始 让同事知道遇到可疑要求时如何处理
查看完整寄件地址及域名 不能只凭熟悉的显示名称判断身份
遇到付款变更或要求开放权限 先使用原有联络方式向相关负责人确认
不要将密码或一次性验证码交给他人;遇到非本人发起的登入提示应通报
先暂停更改 使用之前已核实的联络方式向供应商确认 再按公司审批流程处理;不要只拨打可疑讯息新提供的电话
已带入你选择的行业 你可在这里提交需要 并即时取得查询参考编号
透过电邮跟进时 请提供参考编号 按下以下按钮才会开启邮件
两地团队协作 谁可以存取甚么?
选择你想了解的管理重点
以上为规划情境 实际工作与服务时段按委托范围确认
为香港企业 将网络、电脑、帐户及日常安全工作纳入清楚的管理安排 先界定责任 再持续跟进
检视及管理约定范围内的防火墙、网络分隔与远端连线设定
安排约定的端点防护、更新、权限及多重验证管理
在合约涵盖时段内检视相关告警 按流程通知及升级处理
记录已完成工作、待处理风险及改善优先次序;按方案纳入备份检查
从实际设备、设定与工作流程开始 检视基本安全控制 整理风险及改善次序 让企业有依据地作决定
整理纳入评估的系统、设备及负责人 确认可取得的资料与限制
按范围检视帐户权限、多重验证、更新状态及远端接入设定
检视可提供的备份纪录与复原安排;实际还原测试另行界定
说明已发现的问题、营运影响及建议行动 区分即时与后续工作
先从三个日常习惯开始 让同事知道遇到可疑要求时如何处理
查看完整寄件地址及域名 不能只凭熟悉的显示名称判断身份
遇到付款变更或要求开放权限 先使用原有联络方式向相关负责人确认
不要将密码或一次性验证码交给他人;遇到非本人发起的登入提示应通报
先暂停更改 使用之前已核实的联络方式向供应商确认 再按公司审批流程处理;不要只拨打可疑讯息新提供的电话
已带入你选择的行业 你可在这里提交需要 并即时取得查询参考编号
透过电邮跟进时 请提供参考编号 按下以下按钮才会开启邮件
生产不停步 维护如何配合?
选择你想了解的管理重点
以上为规划情境 实际工作与服务时段按委托范围确认
为香港企业 将网络、电脑、帐户及日常安全工作纳入清楚的管理安排 先界定责任 再持续跟进
检视及管理约定范围内的防火墙、网络分隔与远端连线设定
安排约定的端点防护、更新、权限及多重验证管理
在合约涵盖时段内检视相关告警 按流程通知及升级处理
记录已完成工作、待处理风险及改善优先次序;按方案纳入备份检查
从实际设备、设定与工作流程开始 检视基本安全控制 整理风险及改善次序 让企业有依据地作决定
整理纳入评估的系统、设备及负责人 确认可取得的资料与限制
按范围检视帐户权限、多重验证、更新状态及远端接入设定
检视可提供的备份纪录与复原安排;实际还原测试另行界定
说明已发现的问题、营运影响及建议行动 区分即时与后续工作
先从三个日常习惯开始 让同事知道遇到可疑要求时如何处理
查看完整寄件地址及域名 不能只凭熟悉的显示名称判断身份
遇到付款变更或要求开放权限 先使用原有联络方式向相关负责人确认
不要将密码或一次性验证码交给他人;遇到非本人发起的登入提示应通报
先暂停更改 使用之前已核实的联络方式向供应商确认 再按公司审批流程处理;不要只拨打可疑讯息新提供的电话
已带入你选择的行业 你可在这里提交需要 并即时取得查询参考编号
透过电邮跟进时 请提供参考编号 按下以下按钮才会开启邮件
总部与门市 如何保持一致管理?
选择你想了解的管理重点
以上为规划情境 实际工作与服务时段按委托范围确认
为香港企业 将网络、电脑、帐户及日常安全工作纳入清楚的管理安排 先界定责任 再持续跟进
检视及管理约定范围内的防火墙、网络分隔与远端连线设定
安排约定的端点防护、更新、权限及多重验证管理
在合约涵盖时段内检视相关告警 按流程通知及升级处理
记录已完成工作、待处理风险及改善优先次序;按方案纳入备份检查
从实际设备、设定与工作流程开始 检视基本安全控制 整理风险及改善次序 让企业有依据地作决定
整理纳入评估的系统、设备及负责人 确认可取得的资料与限制
按范围检视帐户权限、多重验证、更新状态及远端接入设定
检视可提供的备份纪录与复原安排;实际还原测试另行界定
说明已发现的问题、营运影响及建议行动 区分即时与后续工作
先从三个日常习惯开始 让同事知道遇到可疑要求时如何处理
查看完整寄件地址及域名 不能只凭熟悉的显示名称判断身份
遇到付款变更或要求开放权限 先使用原有联络方式向相关负责人确认
不要将密码或一次性验证码交给他人;遇到非本人发起的登入提示应通报
先暂停更改 使用之前已核实的联络方式向供应商确认 再按公司审批流程处理;不要只拨打可疑讯息新提供的电话
已带入你选择的行业 你可在这里提交需要 并即时取得查询参考编号
透过电邮跟进时 请提供参考编号 按下以下按钮才会开启邮件
看诊期间 资料与设备如何有序管理?
选择你想了解的管理重点
以上为规划情境 实际工作与服务时段按委托范围确认
为香港企业 将网络、电脑、帐户及日常安全工作纳入清楚的管理安排 先界定责任 再持续跟进
检视及管理约定范围内的防火墙、网络分隔与远端连线设定
安排约定的端点防护、更新、权限及多重验证管理
在合约涵盖时段内检视相关告警 按流程通知及升级处理
记录已完成工作、待处理风险及改善优先次序;按方案纳入备份检查
从实际设备、设定与工作流程开始 检视基本安全控制 整理风险及改善次序 让企业有依据地作决定
整理纳入评估的系统、设备及负责人 确认可取得的资料与限制
按范围检视帐户权限、多重验证、更新状态及远端接入设定
检视可提供的备份纪录与复原安排;实际还原测试另行界定
说明已发现的问题、营运影响及建议行动 区分即时与后续工作
先从三个日常习惯开始 让同事知道遇到可疑要求时如何处理
查看完整寄件地址及域名 不能只凭熟悉的显示名称判断身份
遇到付款变更或要求开放权限 先使用原有联络方式向相关负责人确认
不要将密码或一次性验证码交给他人;遇到非本人发起的登入提示应通报
先暂停更改 使用之前已核实的联络方式向供应商确认 再按公司审批流程处理;不要只拨打可疑讯息新提供的电话
已带入你选择的行业 你可在这里提交需要 并即时取得查询参考编号
透过电邮跟进时 请提供参考编号 按下以下按钮才会开启邮件
教学、行政与访客 权限分清了吗?
选择你想了解的管理重点
以上为规划情境 实际工作与服务时段按委托范围确认
为香港企业 将网络、电脑、帐户及日常安全工作纳入清楚的管理安排 先界定责任 再持续跟进
检视及管理约定范围内的防火墙、网络分隔与远端连线设定
安排约定的端点防护、更新、权限及多重验证管理
在合约涵盖时段内检视相关告警 按流程通知及升级处理
记录已完成工作、待处理风险及改善优先次序;按方案纳入备份检查
从实际设备、设定与工作流程开始 检视基本安全控制 整理风险及改善次序 让企业有依据地作决定
整理纳入评估的系统、设备及负责人 确认可取得的资料与限制
按范围检视帐户权限、多重验证、更新状态及远端接入设定
检视可提供的备份纪录与复原安排;实际还原测试另行界定
说明已发现的问题、营运影响及建议行动 区分即时与后续工作
先从三个日常习惯开始 让同事知道遇到可疑要求时如何处理
查看完整寄件地址及域名 不能只凭熟悉的显示名称判断身份
遇到付款变更或要求开放权限 先使用原有联络方式向相关负责人确认
不要将密码或一次性验证码交给他人;遇到非本人发起的登入提示应通报
先暂停更改 使用之前已核实的联络方式向供应商确认 再按公司审批流程处理;不要只拨打可疑讯息新提供的电话
已带入你选择的行业 你可在这里提交需要 并即时取得查询参考编号
透过电邮跟进时 请提供参考编号 按下以下按钮才会开启邮件
人员角色不同 资料边界也要清楚
选择你想了解的管理重点
以上为规划情境 实际工作与服务时段按委托范围确认
为香港企业 将网络、电脑、帐户及日常安全工作纳入清楚的管理安排 先界定责任 再持续跟进
检视及管理约定范围内的防火墙、网络分隔与远端连线设定
安排约定的端点防护、更新、权限及多重验证管理
在合约涵盖时段内检视相关告警 按流程通知及升级处理
记录已完成工作、待处理风险及改善优先次序;按方案纳入备份检查
从实际设备、设定与工作流程开始 检视基本安全控制 整理风险及改善次序 让企业有依据地作决定
整理纳入评估的系统、设备及负责人 确认可取得的资料与限制
按范围检视帐户权限、多重验证、更新状态及远端接入设定
检视可提供的备份纪录与复原安排;实际还原测试另行界定
说明已发现的问题、营运影响及建议行动 区分即时与后续工作
先从三个日常习惯开始 让同事知道遇到可疑要求时如何处理
查看完整寄件地址及域名 不能只凭熟悉的显示名称判断身份
遇到付款变更或要求开放权限 先使用原有联络方式向相关负责人确认
不要将密码或一次性验证码交给他人;遇到非本人发起的登入提示应通报
先暂停更改 使用之前已核实的联络方式向供应商确认 再按公司审批流程处理;不要只拨打可疑讯息新提供的电话
已带入你选择的行业 你可在这里提交需要 并即时取得查询参考编号
透过电邮跟进时 请提供参考编号 按下以下按钮才会开启邮件
从网络防护到高可用部署 让企业连线更有保障
亲手切换设备 了解网络防护与备援如何配合
仅横向全屏展示 全图配合画面 可放大细节
此模拟以横向全屏显示 请开启装置自动旋转 图解会自动配合画面
滑鼠停在图内 按 Alt + Enter 全屏
应用及资料库主备为已配置接管的假设 · 备份不会自动接管 · 还原点及还原时间未模拟 · 风扇及空调为配置示意 环境监察未接通
UPS A/B 分接 PDU A/B · 双 PSU 分接两路 · 上游电源独立性须现场确认
以下接口名称及 VLAN 为规划示例 并非已配置的现场资料 介面数量 模组 供电及相容性须按实际设备核对
火绒控制中心为 3F 独立管理伺服器 青色虚线是经现有 LAN 的逻辑管理连线 表示策略下发与状态回报 并非每台电脑新增专线 本例在控制中心中断时保留终端既有防护设定 实际行为须按版本及部署核对
| # | 起点 → 终点 | 接线 | 安排及核对 |
|---|---|---|---|
| 01 | ISP 1 / ISP 3 → ISP Switch A | RJ45 / CAT6 | 分别接独立 WAN VLAN 101 / 103 不合并 ISP 广播域 |
| 02 | ISP 2 / 4G・5G → ISP Switch B | RJ45 / CAT6 | 独立 WAN VLAN 102 / 104 行动网络作备用 |
| 03 | ISP Switch A ↔ B | 802.1Q TRUNK | 仅允许规划的 WAN VLAN 通过 须配置回圈防护 |
| 04 | ISP Switch A / B → HA A + HA B | WAN-A / WAN-B | 两部 HA 均接两部 WAN 交换机 使用分离的实体接口 |
| 05 | HA A ↔ HA B | HA1 + HA2 | 建议两条独立专用 Heartbeat 线 图上合并表示 不经 WAN |
| 06 | HA A + HA B → Core A / B | LAN-A / LAN-B | 依所选设备使用受支援的堆叠 MLAG 或路由方案 不直接把独立交换机当成同一 LACP 对端 |
| 07 | Core A ↔ Core B | PEER / ISL | 互连及 Keepalive 依厂商规范分开规划 图中合并显示 |
| 08 | Core A / B → ODF → 1F 2F 4F 5F 6F 7F | FIBER A + B | 每层一对独立上行 经光纤配线架到 Floor Switch SFP 模组 光纤类型及距离须匹配 |
| 09 | Floor Switch → Patch Panel → AP | CAT6 / PoE | 铜缆经配线架及理线器到 AP 核对 PoE 规格与功率预算 |
| 10 | Core A / B → AC A + AC B | LAN / AC HA | AC 主备双机各接两部核心 须支援 HA 及配置同步 3F AP 另由核心 A 接入 PoE 供电待选型 |
| 11 | UPS A → PDU A / UPS B → PDU B | POWER A + B | 双 PSU 分接 A/B PDU 任一路可供电 不把 UPS 输出直接并联 上游电路独立性及容量须确认 |
机柜包含应用伺服器 A/B 资料库 A/B 及独立备份伺服器 两组主备假设已配置相容的服务接管及资料复写 备份设备可连线不表示已有有效备份 应另行验证离线或不可变副本及还原测试 火绒盾牌表示本例假设已部署终端防护 并非真实安装状态
部门 VLAN 分区仍需跨区存取规则 微隔离可把授权收细至个别主机或工作负载 实作取决于支援的主机防火墙 代理程式或网络平台 本图未模拟 VLAN 及微隔离
技术参考 以实际所选平台规范为准 不表示 GDMME 与下列品牌有合作关系 ·HA Heartbeat ·VSF / VSX ·火绒企业产品 ·WebRAY RayScan
从设备部署到日常管理 先让管理员有清楚的入口 再按授权安排设定与存取
介面示意展示画面 · 无须输入帐户资料
 FIREWALL
看清网络 界定策略 按授权管理存取
 网络 · 策略 · 存取
使用已获分配的帐户继续
帐户协助:请联络管理员此处展示登入介面的设计 不会连接设备或收集登入资料;实际介面及功能按设备版本与部署确认
讨论设备与管理安排 →先了解现况、安排持续管理 或寻求事故支援
选择你关心的方向 进一步了解 GDMME
AI 诈骗时代 除了加密 更要知道你在跟谁交易
假设你公司的正常电邮域名是 harbour.example 点选邮件中三个框起的位置 看看哪些细节值得核实
进入完整互动练习勒索软件初步检查查看全球网络威胁情报寄件者:IT 支援
已了解 0 / 3 个线索
点选上方框起的位置 这里会显示核实方法
这个域名与 harbour.example 不同 显示名称可以仿冒 请透过已知联络方式核实
合法讯息也可能紧急 请使用已知电话 或自行开启官方服务核实 勿单凭催促字眼判断
验证码可能授权登入或操作 不应透过电邮交给他人
看懂线索后 可进入完整情境练习判断
下一步:试试完整情境告诉我们公司规模及主要需要 再一起厘清合适的范围