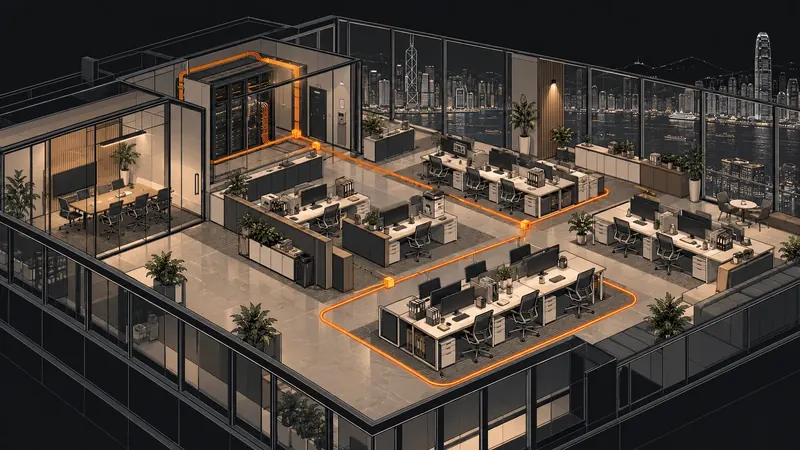
先建立清楚的網絡邊界
按上網線路、接入設備及業務需要 規劃防火牆配置

設備整合 管理有據 持續防護
按您的辦公環境配置安全設備 再由專人跟進設定、更新與異常 讓管理責任清楚可見
不必先知道型號 告訴我們人數、據點與重要連線 一起確認設備、授權及管理範圍
按上網線路、接入設備及業務需要 規劃防火牆配置
整理據點互連、遠端工作及系統權限 再確認連線方式
先列出需要持續運作的服務 再核對相容性及切換測試
設備型號、可用功能與支援範圍 按確認的配置及報價列明
按企業需要配置 清楚交代範圍與費用 先知道包括甚麼、如何收費 再作決定
HK$850/月折算 · 起
年付HK$ 10,200 · 設備租用 + 管理
年付 12 個月 一次收取全年費用;月額只作折算 不設月繳
1 部租用防火牆 · 1 個據點 · 約定管理
首次上門標準安裝已包括 · 最多 4 小時
合約內防火牆遠程處理不限次數及工時
限所選套餐的約定防火牆管理範圍及服務時段
入門方案為單機租用 雙機主備、額外設備及金融合規支援另報
日後可按需加配火絨企業端點防護 授權另報
先了解要保護的設備、人員與連線 再選擇合適範圍
一起確認先處理的風險 再安排後續改善
方案列明設備、授權、部署與託管費用 清楚區分一次性和持續收費
人數、據點、上網線路與重要服務 不確定的資料可待確認
設備、授權、安裝與持續管理 分清包括及另報項目
約定改動時段、連線測試及交接紀錄 列明跟進責任
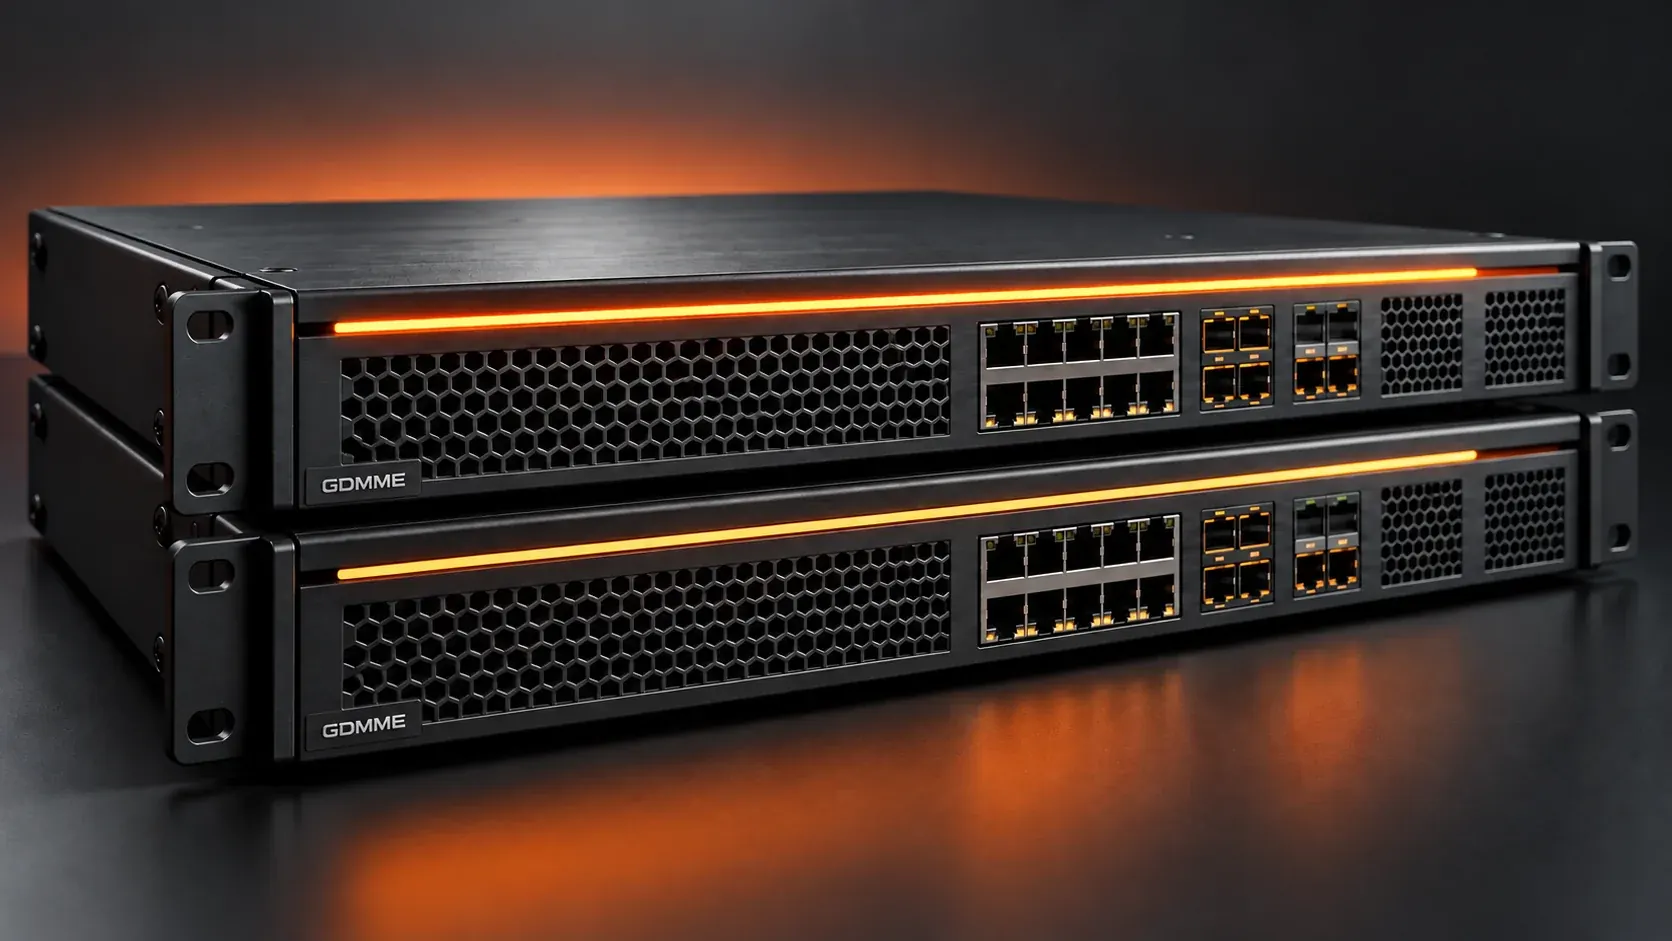

試一次故障 比較單機與雙機主備
備機 B 待命 按支援配置監察及同步
概念示意;切換期間可能短暫中斷 實際支援範圍、接管時間與回切方式須按配置測試
在設備出現故障前 先做好準備 按重要連線的需要評估雙機主備 再確認測試方式及管理責任
在支援的配置下 主機處理連線 備機檢查主機狀態並同步支援的資料 確認主機故障後 備機可按既定規則接管
雙機主備不取代備份 接管期間連線可能受影響;相容性、復原時間及回切方式 均須按實際部署測試
查看完整主備切換示意機箱外觀為研發示意 入門租用方案包括單部防火牆 雙機主備及額外設備另報 最終型號、相容性與管理範圍須先確認
選擇你的行業 從日常工作了解需要管理的風險
 機櫃/安全設備
客戶文件 只讓合適的人存取
選擇你想了解的管理重點
以上為規劃情境 實際工作與服務時段按委託範圍確認
為香港企業 將網絡、電腦、帳戶及日常安全工作納入清楚的管理安排 先界定責任 再持續跟進
檢視及管理約定範圍內的防火牆、網絡分隔與遠端連線設定
安排約定的端點防護、更新、權限及多重驗證管理
在合約涵蓋時段內檢視相關告警 按流程通知及升級處理
記錄已完成工作、待處理風險及改善優先次序;按方案納入備份檢查
從實際設備、設定與工作流程開始 檢視基本安全控制 整理風險及改善次序 讓企業有依據地作決定
整理納入評估的系統、設備及負責人 確認可取得的資料與限制
按範圍檢視帳戶權限、多重驗證、更新狀態及遠端接入設定
檢視可提供的備份紀錄與復原安排;實際還原測試另行界定
說明已發現的問題、營運影響及建議行動 區分即時與後續工作
先從三個日常習慣開始 讓同事知道遇到可疑要求時如何處理
查看完整寄件地址及域名 不能只憑熟悉的顯示名稱判斷身份
遇到付款變更或要求開放權限 先使用原有聯絡方式向相關負責人確認
不要將密碼或一次性驗證碼交給他人;遇到非本人發起的登入提示應通報
先暫停更改 使用之前已核實的聯絡方式向供應商確認 再按公司審批流程處理;不要只撥打可疑訊息新提供的電話
已帶入你選擇的行業 你可在這裡提交需要 並即時取得查詢參考編號
透過電郵跟進時 請提供參考編號 按下以下按鈕才會開啟郵件
供應商更改收款戶口 你會如何核實?
選擇你想了解的管理重點
以上為規劃情境 實際工作與服務時段按委託範圍確認
為香港企業 將網絡、電腦、帳戶及日常安全工作納入清楚的管理安排 先界定責任 再持續跟進
檢視及管理約定範圍內的防火牆、網絡分隔與遠端連線設定
安排約定的端點防護、更新、權限及多重驗證管理
在合約涵蓋時段內檢視相關告警 按流程通知及升級處理
記錄已完成工作、待處理風險及改善優先次序;按方案納入備份檢查
從實際設備、設定與工作流程開始 檢視基本安全控制 整理風險及改善次序 讓企業有依據地作決定
整理納入評估的系統、設備及負責人 確認可取得的資料與限制
按範圍檢視帳戶權限、多重驗證、更新狀態及遠端接入設定
檢視可提供的備份紀錄與復原安排;實際還原測試另行界定
說明已發現的問題、營運影響及建議行動 區分即時與後續工作
先從三個日常習慣開始 讓同事知道遇到可疑要求時如何處理
查看完整寄件地址及域名 不能只憑熟悉的顯示名稱判斷身份
遇到付款變更或要求開放權限 先使用原有聯絡方式向相關負責人確認
不要將密碼或一次性驗證碼交給他人;遇到非本人發起的登入提示應通報
先暫停更改 使用之前已核實的聯絡方式向供應商確認 再按公司審批流程處理;不要只撥打可疑訊息新提供的電話
已帶入你選擇的行業 你可在這裡提交需要 並即時取得查詢參考編號
透過電郵跟進時 請提供參考編號 按下以下按鈕才會開啟郵件
兩地團隊協作 誰可以存取甚麼?
選擇你想了解的管理重點
以上為規劃情境 實際工作與服務時段按委託範圍確認
為香港企業 將網絡、電腦、帳戶及日常安全工作納入清楚的管理安排 先界定責任 再持續跟進
檢視及管理約定範圍內的防火牆、網絡分隔與遠端連線設定
安排約定的端點防護、更新、權限及多重驗證管理
在合約涵蓋時段內檢視相關告警 按流程通知及升級處理
記錄已完成工作、待處理風險及改善優先次序;按方案納入備份檢查
從實際設備、設定與工作流程開始 檢視基本安全控制 整理風險及改善次序 讓企業有依據地作決定
整理納入評估的系統、設備及負責人 確認可取得的資料與限制
按範圍檢視帳戶權限、多重驗證、更新狀態及遠端接入設定
檢視可提供的備份紀錄與復原安排;實際還原測試另行界定
說明已發現的問題、營運影響及建議行動 區分即時與後續工作
先從三個日常習慣開始 讓同事知道遇到可疑要求時如何處理
查看完整寄件地址及域名 不能只憑熟悉的顯示名稱判斷身份
遇到付款變更或要求開放權限 先使用原有聯絡方式向相關負責人確認
不要將密碼或一次性驗證碼交給他人;遇到非本人發起的登入提示應通報
先暫停更改 使用之前已核實的聯絡方式向供應商確認 再按公司審批流程處理;不要只撥打可疑訊息新提供的電話
已帶入你選擇的行業 你可在這裡提交需要 並即時取得查詢參考編號
透過電郵跟進時 請提供參考編號 按下以下按鈕才會開啟郵件
生產不停步 維護如何配合?
選擇你想了解的管理重點
以上為規劃情境 實際工作與服務時段按委託範圍確認
為香港企業 將網絡、電腦、帳戶及日常安全工作納入清楚的管理安排 先界定責任 再持續跟進
檢視及管理約定範圍內的防火牆、網絡分隔與遠端連線設定
安排約定的端點防護、更新、權限及多重驗證管理
在合約涵蓋時段內檢視相關告警 按流程通知及升級處理
記錄已完成工作、待處理風險及改善優先次序;按方案納入備份檢查
從實際設備、設定與工作流程開始 檢視基本安全控制 整理風險及改善次序 讓企業有依據地作決定
整理納入評估的系統、設備及負責人 確認可取得的資料與限制
按範圍檢視帳戶權限、多重驗證、更新狀態及遠端接入設定
檢視可提供的備份紀錄與復原安排;實際還原測試另行界定
說明已發現的問題、營運影響及建議行動 區分即時與後續工作
先從三個日常習慣開始 讓同事知道遇到可疑要求時如何處理
查看完整寄件地址及域名 不能只憑熟悉的顯示名稱判斷身份
遇到付款變更或要求開放權限 先使用原有聯絡方式向相關負責人確認
不要將密碼或一次性驗證碼交給他人;遇到非本人發起的登入提示應通報
先暫停更改 使用之前已核實的聯絡方式向供應商確認 再按公司審批流程處理;不要只撥打可疑訊息新提供的電話
已帶入你選擇的行業 你可在這裡提交需要 並即時取得查詢參考編號
透過電郵跟進時 請提供參考編號 按下以下按鈕才會開啟郵件
總部與門市 如何保持一致管理?
選擇你想了解的管理重點
以上為規劃情境 實際工作與服務時段按委託範圍確認
為香港企業 將網絡、電腦、帳戶及日常安全工作納入清楚的管理安排 先界定責任 再持續跟進
檢視及管理約定範圍內的防火牆、網絡分隔與遠端連線設定
安排約定的端點防護、更新、權限及多重驗證管理
在合約涵蓋時段內檢視相關告警 按流程通知及升級處理
記錄已完成工作、待處理風險及改善優先次序;按方案納入備份檢查
從實際設備、設定與工作流程開始 檢視基本安全控制 整理風險及改善次序 讓企業有依據地作決定
整理納入評估的系統、設備及負責人 確認可取得的資料與限制
按範圍檢視帳戶權限、多重驗證、更新狀態及遠端接入設定
檢視可提供的備份紀錄與復原安排;實際還原測試另行界定
說明已發現的問題、營運影響及建議行動 區分即時與後續工作
先從三個日常習慣開始 讓同事知道遇到可疑要求時如何處理
查看完整寄件地址及域名 不能只憑熟悉的顯示名稱判斷身份
遇到付款變更或要求開放權限 先使用原有聯絡方式向相關負責人確認
不要將密碼或一次性驗證碼交給他人;遇到非本人發起的登入提示應通報
先暫停更改 使用之前已核實的聯絡方式向供應商確認 再按公司審批流程處理;不要只撥打可疑訊息新提供的電話
已帶入你選擇的行業 你可在這裡提交需要 並即時取得查詢參考編號
透過電郵跟進時 請提供參考編號 按下以下按鈕才會開啟郵件
看診期間 資料與設備如何有序管理?
選擇你想了解的管理重點
以上為規劃情境 實際工作與服務時段按委託範圍確認
為香港企業 將網絡、電腦、帳戶及日常安全工作納入清楚的管理安排 先界定責任 再持續跟進
檢視及管理約定範圍內的防火牆、網絡分隔與遠端連線設定
安排約定的端點防護、更新、權限及多重驗證管理
在合約涵蓋時段內檢視相關告警 按流程通知及升級處理
記錄已完成工作、待處理風險及改善優先次序;按方案納入備份檢查
從實際設備、設定與工作流程開始 檢視基本安全控制 整理風險及改善次序 讓企業有依據地作決定
整理納入評估的系統、設備及負責人 確認可取得的資料與限制
按範圍檢視帳戶權限、多重驗證、更新狀態及遠端接入設定
檢視可提供的備份紀錄與復原安排;實際還原測試另行界定
說明已發現的問題、營運影響及建議行動 區分即時與後續工作
先從三個日常習慣開始 讓同事知道遇到可疑要求時如何處理
查看完整寄件地址及域名 不能只憑熟悉的顯示名稱判斷身份
遇到付款變更或要求開放權限 先使用原有聯絡方式向相關負責人確認
不要將密碼或一次性驗證碼交給他人;遇到非本人發起的登入提示應通報
先暫停更改 使用之前已核實的聯絡方式向供應商確認 再按公司審批流程處理;不要只撥打可疑訊息新提供的電話
已帶入你選擇的行業 你可在這裡提交需要 並即時取得查詢參考編號
透過電郵跟進時 請提供參考編號 按下以下按鈕才會開啟郵件
教學、行政與訪客 權限分清了嗎?
選擇你想了解的管理重點
以上為規劃情境 實際工作與服務時段按委託範圍確認
為香港企業 將網絡、電腦、帳戶及日常安全工作納入清楚的管理安排 先界定責任 再持續跟進
檢視及管理約定範圍內的防火牆、網絡分隔與遠端連線設定
安排約定的端點防護、更新、權限及多重驗證管理
在合約涵蓋時段內檢視相關告警 按流程通知及升級處理
記錄已完成工作、待處理風險及改善優先次序;按方案納入備份檢查
從實際設備、設定與工作流程開始 檢視基本安全控制 整理風險及改善次序 讓企業有依據地作決定
整理納入評估的系統、設備及負責人 確認可取得的資料與限制
按範圍檢視帳戶權限、多重驗證、更新狀態及遠端接入設定
檢視可提供的備份紀錄與復原安排;實際還原測試另行界定
說明已發現的問題、營運影響及建議行動 區分即時與後續工作
先從三個日常習慣開始 讓同事知道遇到可疑要求時如何處理
查看完整寄件地址及域名 不能只憑熟悉的顯示名稱判斷身份
遇到付款變更或要求開放權限 先使用原有聯絡方式向相關負責人確認
不要將密碼或一次性驗證碼交給他人;遇到非本人發起的登入提示應通報
先暫停更改 使用之前已核實的聯絡方式向供應商確認 再按公司審批流程處理;不要只撥打可疑訊息新提供的電話
已帶入你選擇的行業 你可在這裡提交需要 並即時取得查詢參考編號
透過電郵跟進時 請提供參考編號 按下以下按鈕才會開啟郵件
人員角色不同 資料邊界也要清楚
選擇你想了解的管理重點
以上為規劃情境 實際工作與服務時段按委託範圍確認
為香港企業 將網絡、電腦、帳戶及日常安全工作納入清楚的管理安排 先界定責任 再持續跟進
檢視及管理約定範圍內的防火牆、網絡分隔與遠端連線設定
安排約定的端點防護、更新、權限及多重驗證管理
在合約涵蓋時段內檢視相關告警 按流程通知及升級處理
記錄已完成工作、待處理風險及改善優先次序;按方案納入備份檢查
從實際設備、設定與工作流程開始 檢視基本安全控制 整理風險及改善次序 讓企業有依據地作決定
整理納入評估的系統、設備及負責人 確認可取得的資料與限制
按範圍檢視帳戶權限、多重驗證、更新狀態及遠端接入設定
檢視可提供的備份紀錄與復原安排;實際還原測試另行界定
說明已發現的問題、營運影響及建議行動 區分即時與後續工作
先從三個日常習慣開始 讓同事知道遇到可疑要求時如何處理
查看完整寄件地址及域名 不能只憑熟悉的顯示名稱判斷身份
遇到付款變更或要求開放權限 先使用原有聯絡方式向相關負責人確認
不要將密碼或一次性驗證碼交給他人;遇到非本人發起的登入提示應通報
先暫停更改 使用之前已核實的聯絡方式向供應商確認 再按公司審批流程處理;不要只撥打可疑訊息新提供的電話
已帶入你選擇的行業 你可在這裡提交需要 並即時取得查詢參考編號
透過電郵跟進時 請提供參考編號 按下以下按鈕才會開啟郵件
從網絡防護到高可用部署 讓企業連線更有保障
親手切換設備 了解網絡防護與備援如何配合
僅橫向全屏展示 全圖配合畫面 可放大細節
此模擬以橫向全屏顯示 請開啟裝置自動旋轉 圖解會自動配合畫面
滑鼠停在圖內 按 Alt + Enter 全屏
應用及資料庫主備為已配置接管的假設 · 備份不會自動接管 · 還原點及還原時間未模擬 · 風扇及空調為配置示意 環境監察未接通
UPS A/B 分接 PDU A/B · 雙 PSU 分接兩路 · 上游電源獨立性須現場確認
以下接口名稱及 VLAN 為規劃示例 並非已配置的現場資料 介面數量 模組 供電及相容性須按實際設備核對
火絨控制中心為 3F 獨立管理伺服器 青色虛線是經現有 LAN 的邏輯管理連線 表示策略下發與狀態回報 並非每台電腦新增專線 本例在控制中心中斷時保留終端既有防護設定 實際行為須按版本及部署核對
| # | 起點 → 終點 | 接線 | 安排及核對 |
|---|---|---|---|
| 01 | ISP 1 / ISP 3 → ISP Switch A | RJ45 / CAT6 | 分別接獨立 WAN VLAN 101 / 103 不合併 ISP 廣播域 |
| 02 | ISP 2 / 4G・5G → ISP Switch B | RJ45 / CAT6 | 獨立 WAN VLAN 102 / 104 行動網絡作備用 |
| 03 | ISP Switch A ↔ B | 802.1Q TRUNK | 僅允許規劃的 WAN VLAN 通過 須配置迴圈防護 |
| 04 | ISP Switch A / B → HA A + HA B | WAN-A / WAN-B | 兩部 HA 均接兩部 WAN 交換機 使用分離的實體接口 |
| 05 | HA A ↔ HA B | HA1 + HA2 | 建議兩條獨立專用 Heartbeat 線 圖上合併表示 不經 WAN |
| 06 | HA A + HA B → Core A / B | LAN-A / LAN-B | 依所選設備使用受支援的堆疊 MLAG 或路由方案 不直接把獨立交換機當成同一 LACP 對端 |
| 07 | Core A ↔ Core B | PEER / ISL | 互連及 Keepalive 依廠商規範分開規劃 圖中合併顯示 |
| 08 | Core A / B → ODF → 1F 2F 4F 5F 6F 7F | FIBER A + B | 每層一對獨立上行 經光纖配線架到 Floor Switch SFP 模組 光纖類型及距離須匹配 |
| 09 | Floor Switch → Patch Panel → AP | CAT6 / PoE | 銅纜經配線架及理線器到 AP 核對 PoE 規格與功率預算 |
| 10 | Core A / B → AC A + AC B | LAN / AC HA | AC 主備雙機各接兩部核心 須支援 HA 及配置同步 3F AP 另由核心 A 接入 PoE 供電待選型 |
| 11 | UPS A → PDU A / UPS B → PDU B | POWER A + B | 雙 PSU 分接 A/B PDU 任一路可供電 不把 UPS 輸出直接並聯 上游電路獨立性及容量須確認 |
機櫃包含應用伺服器 A/B 資料庫 A/B 及獨立備份伺服器 兩組主備假設已配置相容的服務接管及資料複寫 備份設備可連線不表示已有有效備份 應另行驗證離線或不可變副本及還原測試 火絨盾牌表示本例假設已部署終端防護 並非真實安裝狀態
部門 VLAN 分區仍需跨區存取規則 微隔離可把授權收細至個別主機或工作負載 實作取決於支援的主機防火牆 代理程式或網絡平台 本圖未模擬 VLAN 及微隔離
技術參考 以實際所選平台規範為準 不表示 GDMME 與下列品牌有合作關係 ·HA Heartbeat ·VSF / VSX ·火絨企業產品 ·WebRAY RayScan
從設備部署到日常管理 先讓管理員有清楚的入口 再按授權安排設定與存取
介面示意展示畫面 · 無須輸入帳戶資料
 FIREWALL
看清網絡 界定策略 按授權管理存取
 網絡 · 策略 · 存取
使用已獲分配的帳戶繼續
帳戶協助:請聯絡管理員此處展示登入介面的設計 不會連接設備或收集登入資料;實際介面及功能按設備版本與部署確認
討論設備與管理安排 →先了解現況、安排持續管理 或尋求事故支援
選擇你關心的方向 進一步了解 GDMME
AI 詐騙時代 除了加密 更要知道你在跟誰交易
假設你公司的正常電郵域名是 harbour.example 點選郵件中三個框起的位置 看看哪些細節值得核實
進入完整互動練習勒索軟件初步檢查查看全球網絡威脅情報寄件者:IT 支援
已了解 0 / 3 個線索
點選上方框起的位置 這裡會顯示核實方法
這個域名與 harbour.example 不同 顯示名稱可以仿冒 請透過已知聯絡方式核實
合法訊息也可能緊急 請使用已知電話 或自行開啟官方服務核實 勿單憑催促字眼判斷
驗證碼可能授權登入或操作 不應透過電郵交給他人
看懂線索後 可進入完整情境練習判斷
下一步:試試完整情境告訴我們公司規模及主要需要 再一起釐清合適的範圍